Erforderlich: Charitable Pro 1.8.16+
Hinweis: DonationGuard befindet sich in Version 1.8.16 derzeit in der Beta-Phase.
DonationGuard ist eine Echtzeit-Erkennungsschicht für Bot-Angriffe für Ihre Spendenformulare. Es überwacht Einreichungen auf Muster, die koordinierte Angreifer hinterlassen – ungewöhnlich schnelle Formularausfüllungen, eine Reihe fehlgeschlagener Karten von rotierenden IPs, Spender-zu-Ansicht-Verhältnisse, die kein menschlicher Browsing-Rhythmus erzeugt – öffnet Angriffsprotokolle mit gestaffelter Schwere, wenn es diese erkennt, und alarmiert Sie in dem Moment, in dem eine Kampagne unter Beschuss gerät.
Hauptmerkmale
- Überwachen Sie jede Spendenübermittlung in Echtzeit auf fünf verschiedene Angriffssignale
- Bewerten Sie Aktivitäten anhand einer erlernten Basislinie des normalen Spendenverkehrs Ihrer Website
- Öffnen Sie einen strukturierten „Angriffsprotokoll“, damit Sie verdächtige Spenden überprüfen und in großen Mengen bearbeiten können
- Benachrichtigen Sie den Website-Administrator per E-Mail, über eine Warnung in der Admin-Leiste und eine Benachrichtigung im Plugin
- Wenden Sie eine „Empfohlene Einstellungen“-Voreinstellung mit einem Klick an, die die Module Honeypot, Time Trap und Rate Limit aktiviert
- Blockieren Sie Wiederholungstäter anhand der E-Mail-Adresse mit einem konfigurierbaren Schwellenwert und einem Rückblickfenster
- Speichern Sie IP-Adressen als Einweg-Hashes für eine DSGVO-freundliche Angriffsprotokollierung
- Bereinigen Sie automatisch geschlossene Angriffsprotokolle nach einem von Ihnen gewählten Aufbewahrungszeitraum
Warum DonationGuard verwenden?
Kartenprüfungs-Bots zielen auf gemeinnützige Organisationen ab, da Spendenformulare öffentlich, kostenlos einzureichen sind und dem Angreifer sofort mitteilen, ob eine gestohlene Karte funktioniert. Ein einziger Bot-Lauf kann Hunderte von abgelehnten Transaktionen in wenigen Minuten posten, Ihre Gateway-Gebühren aufblähen und Betrugsprüfungen durch Ihren Prozessor auslösen. DonationGuard überwacht diese Muster automatisch und ermöglicht es Ihnen, in Sekundenschnelle zu reagieren, anstatt es einen Tag später von Stripe zu erfahren.
Voraussetzungen
- Charitable Pro 1.8.16 oder neuer
- Eine aktive Charitable Pro-Lizenz (erforderlich für die Quick Protection-Voreinstellung, die Spam Blocker-Module aktiviert)
- WordPress 6.0 oder neuer
Erste Schritte
Aktivierung
- Gehen Sie in Ihrem WordPress-Admin zu Charitable > Einstellungen.
- Klicken Sie auf den Tab Sicherheit.
- Klicken Sie auf den Unter-Tab DonationGuard.
- Aktivieren Sie Aktivieren und klicken Sie auf Änderungen speichern.
DonationGuard beginnt mit der Überwachung bei der nächsten Spendenübermittlung. Der Detektor drosselt auf einen vollen Zyklus pro 60 Sekunden, sodass ein einzelner Aktivitätsschub in einem Angriffsprotokoll konsolidiert wird, anstatt in Dutzende von Duplikaten.
DonationGuard-Einstellungen
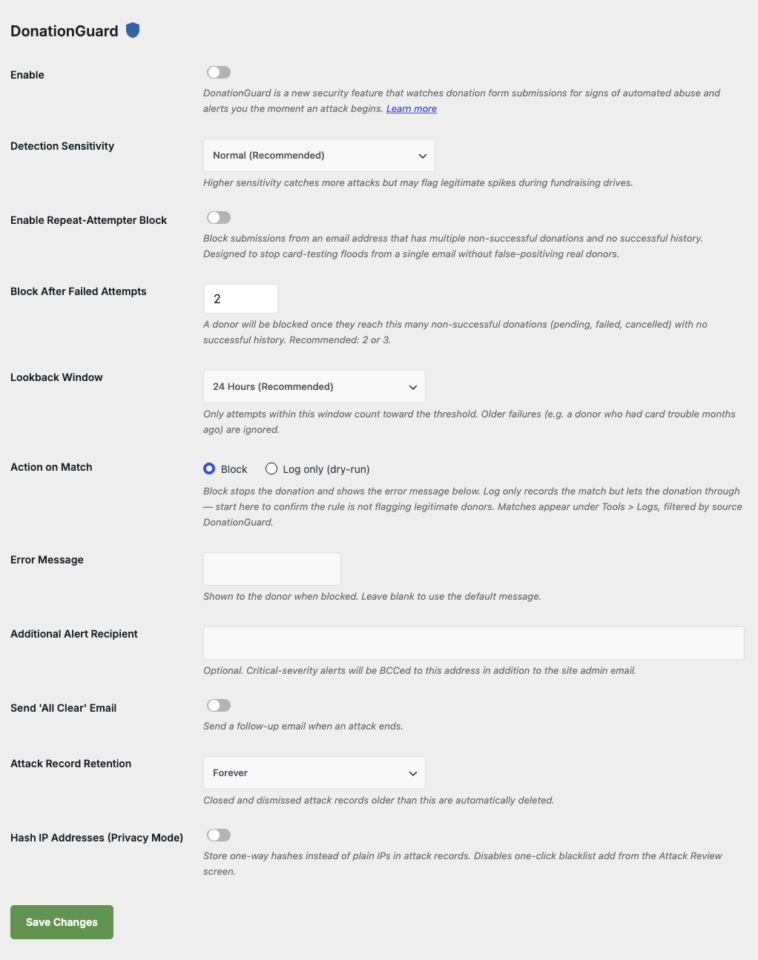
Empfohlene Einstellungen mit einem Klick
Innerhalb des DonationGuard-Tabs sehen Sie eine Karte „Quick Protection“ mit einer Schaltfläche „Empfohlene Einstellungen anwenden“. Ein Klick darauf aktiviert drei Spam Blocker-Module mit sinnvollen Standardeinstellungen:
- Honeypot — fügt ein unsichtbares Feld hinzu, das echte Spender niemals ausfüllen
- Time Trap — lehnt Einreichungen ab, die schneller eintreffen, als ein Mensch tippen könnte
- Rate Limit — begrenzt Einreichungen von einem einzelnen Besucher auf 10 pro Fenster
Diese Module erfordern eine aktive Pro-Lizenz. Wenn Ihre Lizenz inaktiv ist, wird die Schaltfläche durch einen Link „Lizenz aktivieren“ ersetzt.
Konfigurationsoptionen
Kern-Erkennungsparameter
| Parameter | Typ | Standard | Beschreibung |
|---|---|---|---|
| Aktivieren | Kontrollkästchen | Aus | Hauptschalter für DonationGuard. |
| Erkennungsempfindlichkeit | auswählen | Normal | Niedrig, Normal oder Hoch. Höher erfasst mehr Angriffe, kann aber legitime Spendenanstiege markieren. |
| Zusätzlicher Benachrichtigungsempfänger | (leer) | Optionale zweite E-Mail, an die kritische Benachrichtigungen zusätzlich zum Website-Administrator per BCC gesendet werden. | |
| ‘Alles Klar’-E-Mail senden | Kontrollkästchen | Aus | Senden Sie eine Folge-E-Mail, wenn ein Angriff endet. |
| Aufbewahrung von Angriffsdatensätzen | auswählen | Für immer | Automatisch geschlossene und abgelehnte Angriffsdatensätze löschen, die älter als 30 Tage, 90 Tage, 1 Jahr sind, oder nie. |
| IP-Adressen hashen (Datenschutzmodus) | Kontrollkästchen | Aus | Speichern Sie One-Way-Hashes anstelle von Klartext-IPs. Deaktiviert das Ein-Klick-Blacklisting aus der Angriffsübersicht. |
Parameter für Wiederholungstäter-Blockierung
Die Wiederholungstäter-Blockierung stoppt Kartenprüfungsfluten, die von einer einzelnen E-Mail-Adresse stammen, ohne echte Spender fälschlicherweise zu sperren, die einfach Kartenprobleme hatten.
| Parameter | Typ | Standard | Beschreibung |
|---|---|---|---|
| Wiederholungstäter-Blockierung aktivieren | Kontrollkästchen | Aus | Einreichungen von einer E-Mail mit mehreren nicht erfolgreichen Spenden und keiner erfolgreichen Historie blockieren. |
| Blockieren nach fehlgeschlagenen Versuchen | Nummer | 2 | Blockieren, sobald diese Anzahl nicht erfolgreicher Spenden (ausstehend, fehlgeschlagen, storniert) angesammelt ist. Empfohlen: 2 oder 3. |
| Rückblickfenster | auswählen | 24 Stunden | Nur Versuche innerhalb dieses Fensters zählen. Auswahlmöglichkeiten: 1 Stunde, 6 Stunden, 24 Stunden, 7 Tage, 30 Tage, Für immer. |
| Aktion bei Übereinstimmung | Radio | Blockieren | Blockiert die Spende. Das Protokoll erfasst nur den Treffer in Tools > Protokolle, lässt die Spende aber passieren. |
| Fehlermeldung | Text | (Standard) | Wird dem Spender angezeigt, wenn blockiert. Leer lassen, um die integrierte Nachricht zu verwenden. |
Schnellschutz-Voreinstellung
| Modul | Standard | Was es tut |
|---|---|---|
| Honeypot | Aus | Fügt ein unsichtbares Formularfeld hinzu, das Bots ausfüllen, Menschen aber nicht sehen können. |
| Zeitfalle | Aus | Lehnt Einreichungen ab, die in weniger als der konfigurierten Mindestsekundenzahl eingehen. |
| Ratenbegrenzung | Aus | Begrenzt die Anzahl der Einreichungen, die ein einzelner Besucher pro Zeitfenster machen kann (Standard: 10). |
Wie die Erkennung funktioniert
DonationGuard führt bei jeder Spende, die in den Status „ausstehend“ wechselt (über die Aktion charitable_donation_pending_recorded), einen Erkennungszyklus durch, der auf einen Zyklus pro 60 Sekunden gedrosselt ist. Jeder Zyklus:
- Berechnet fünf Signale gegen eine erlernte Stundengrundlage Ihres normalen Traffics.
- Kombiniert diese Abweichungen zu einer einzigen gewichteten Punktzahl.
- Ordnet die Punktzahl einer Stufe zu: Warnung oder Kritisch.
- Öffnet einen neuen Angriffsdatensatz, eskaliert einen bestehenden oder schließt einen ruhigen Angriff.
- Sendet Benachrichtigungen vorbehaltlich einer 4-Stunden-Abkühlzeit und einer Obergrenze von 6 E-Mails pro Tag.
Die fünf Signale
| Signal | Was es überwacht |
|---|---|
| Ausstehende Rate | Volumen der ausstehenden Spenden im letzten Zeitfenster im Vergleich zur Grundlinie für diese Stunde. |
| Verhältnis | Verhältnis von ausstehenden zu erfolgreichen Spenden. |
| IP-Fanout | Unterschiedliche IP-Adressen, die im Zeitfenster eingereicht haben. Eine hohe Anzahl von vielen IPs ist ein klassisches Botnet-Signal. |
| Ablehnungsrate | Anteil der Gateway-Ablehnungen im Fenster. Karten-Tests erzeugen einen Ablehnungs-Burst. |
| Zeitplanung | Zeit bis zur Einreichung. Bots neigen dazu, weit schneller als Menschen einzureichen. |
Bis Ihre Website genügend Spendenhistorie gesammelt hat, um ihre eigene Basislinie zu lernen, greift DonationGuard auf einen sicheren statischen Standardwert zurück („Aufwärmmodus“).
Angriffe überprüfen
Wenn DonationGuard einen Angriff erkennt, haben Sie verschiedene Möglichkeiten, ihn zu sehen und darauf zu reagieren.
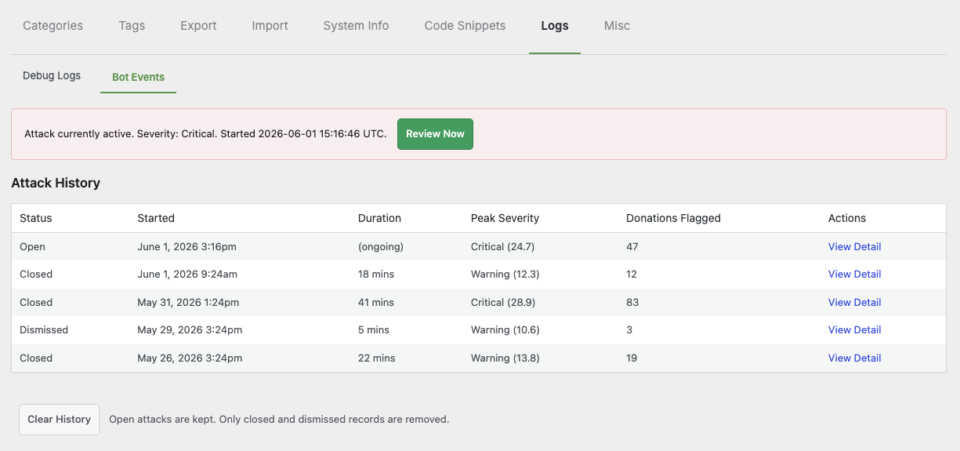
Admin-Leiste und Banner
Offene Angriffe werden als Warnung in der WordPress-Admin-Leiste und als Inline-Banner auf dem Charitable-Dashboard angezeigt. Klicken Sie auf eines davon, um zum Bildschirm „Angriffsüberprüfung“ zu gelangen.
Angriffsüberprüfungsbildschirm
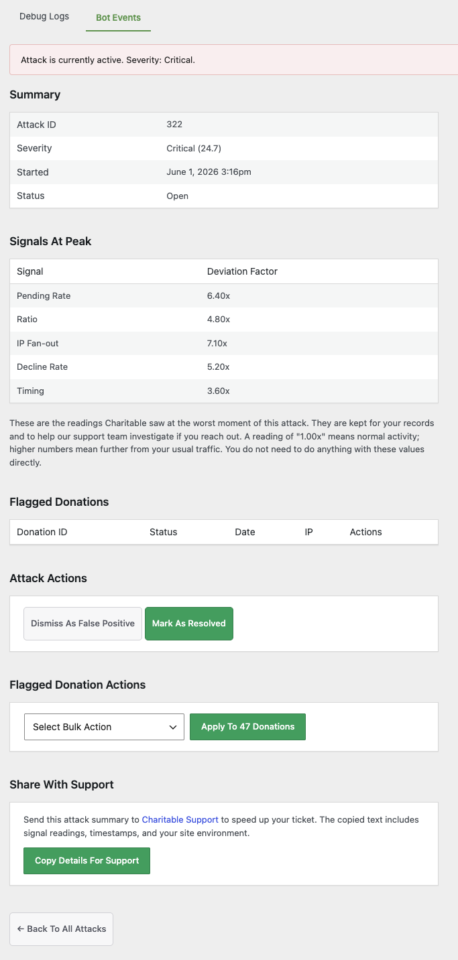
Befindet sich unter Charitable > Tools > Protokolle > Angriffsüberprüfungen. Der Bildschirm listet offene Angriffe mit Schweregrad, Signalaufschlüsselung, Spendenanzahl und Zeitpunkt der Eröffnung auf. Klicken Sie auf einen Angriff, um jede verdächtige Spende zusammen gruppiert zu sehen, mit Massenaktionen, um sie als Spam zu markieren, abzubrechen oder Fehlalarme zu verwerfen.
E-Mail-Benachrichtigungen
Kritische Benachrichtigungen gehen an den Website-Administrator und an die optionale Zusätzliche Benachrichtigungsadresse. Jede E-Mail enthält den Schweregrad, die wichtigsten auslösenden Signale, die Spendenanzahl und einen direkten Link zum Bildschirm „Angriffsüberprüfung“. Das E-Mail-Volumen ist auf eine E-Mail alle 4 Stunden und 6 pro Tag begrenzt, damit ein anhaltender Angriff Ihren Posteingang nicht überflutet.
Anpassung
Filtern Sie die Liste der Benachrichtigungsempfänger
add_filter( 'charitable_bot_email_recipients', function ( $recipients ) {
    $recipients[] = '[email protected]';
    return $recipients;
} );
Signal-Gewichtungen anpassen
add_filter( 'charitable_bot_signal_weights', function ( $weights ) {
    $weights['ip_fanout'] = 2.0;
    return $weights;
} );
Deaktivieren Sie die Funktion für eine bestimmte Umgebung
add_filter( 'charitable_bot_protection_enabled', '__return_false' );Fehlerbehebung
Die Schaltfläche „Empfohlene Einstellungen“ ist ausgegraut oder durch einen Link „Lizenz aktivieren“ ersetzt
Das Preset „Schneller Schutz“ schaltet Spam-Blocker-Module ein, die eine aktive Pro-Lizenz erfordern. Besuchen Sie Charitable > Einstellungen > Lizenzenund aktivieren Sie Ihre Lizenz. Kehren Sie dann zum DonationGuard-Tab zurück.
Keine Angriffsdatensätze werden trotz verdächtiger Aktivitäten erkannt
Bestätigen Sie, dass Aktivieren unter Einstellungen > Sicherheit > DonationGuard aktiviert ist. Der Detektor erfordert außerdem, dass der Master-Kill-Switch-Filter charitable_bot_protection_enabled true zurückgibt. Die ersten 14 Tage der Erkennung verwenden eine statische Basislinie (Aufwärmphase), die bewusst konservativ ist.
Der Wiederholungsversuchs-Blocker markiert legitime Spender
Schalten Sie Aktion bei Übereinstimmung für eine Woche auf Nur protokollieren (Trockenlauf). Übereinstimmungen werden unter Tools > Protokolle gefiltert nach Quelle DonationGuard angezeigt, damit Sie sie überprüfen können, ohne echte Spenden zu blockieren. Verlängern Sie das Rückblickfenster oder erhöhen Sie Blockieren nach fehlgeschlagenen Versuchen, wenn Sie Fehlalarme sehen.
E-Mail-Benachrichtigungen kamen während eines aktiven Angriffs nicht mehr an
DonationGuard erzwingt eine 4-Stunden-Abkühlzeit zwischen Benachrichtigungs-E-Mails und eine harte Obergrenze von 6 E-Mails pro Tag pro Website. Banner-, Admin-Leisten- und In-Plugin-Benachrichtigungen werden auch bei gedrosselter E-Mail-Zustellung weiterhin in Echtzeit aktualisiert.
Datenschutzteam fragt nach IP-Speicherung
Aktivieren Sie IP-Adressen hashen (Datenschutzmodus) unter dem DonationGuard-Tab. IPs in Angriffsdatensätzen werden als One-Way-Hashes gespeichert. Die Aktion „Diese IP sperren“ mit einem Klick im Bildschirm „Angriffsüberprüfung“ ist in diesem Modus deaktiviert.
Sonstige Notizen.
Hinweis: Die Aktivierung von DonationGuard aktiviert automatisch die Nutzungsverfolgung. Obwohl als Ergebnis dieser Aktion keine neuen Informationen gesendet werden und sich die Art und Weise der Wahrung der Privatsphäre nicht ändert, werden die Daten es DonationGuard ermöglichen, in zukünftigen Updates verbessert zu werden.
Was wird geschützt
DonationGuard inspiziert jede Spendenformular-Einreichung anhand einer rollierenden Reihe von Verhaltenssignalen (Timing, Ablehnungsrate, IP-Fanout, Verhältnis, ausstehende Rate) und berechnet einen Schweregrad-Score. Wenn der Score einen Schwellenwert überschreitet, wird ein Angriffsdatensatz geöffnet. Wenn weitere Einreichungen mit demselben Muster eintreffen, eskaliert der Datensatz von Warnung zu Kritisch. Wenn die Aktivität nachlässt, schließt sich der Datensatz automatisch; Sie können falsch positive Ergebnisse auch manuell verwerfen.
Das Feature 1.8.16 wird mit drei unabhängig voneinander arbeitenden Ebenen ausgeliefert:
| Ebene | Was es tut | Wo es sich befindet |
|---|---|---|
| DonationGuard-Detektor | Passive, signalbasierte Bewertung. Öffnet Angriffsdatensätze, sendet E-Mail-Benachrichtigungen, blockiert optional das Muster wiederholter Versuche. | Einstellungen > Sicherheit > DonationGuard |
| Formularfeld-Module | Aktive Abwehr pro Einreichung: Honeypot (Köderfeld, das Bots ausfüllen) und Time Trap (lehnt Einreichungen unter 2 Sekunden ab). | Einstellungen > Sicherheit > Formulare & Kampagnen |
| Cloudflare Turnstile + Einrichtungsassistent | Eine kostenlose, reibungslose Captcha-Alternative zu reCAPTCHA. Ein 3-stufiger Inline-Assistent hilft Ihnen, einen Schlüssel zu erhalten und einzufügen. | Einstellungen > Sicherheit > Captcha |
Finden
| Was | Wo |
|---|---|
| Angriffshistorie (der laufende Datensatz erkannter Angriffe) | Charitable > Tools > Protokolle > Bot-Ereignisse |
| DonationGuard-Einstellungen (Erkennungsempfindlichkeit, Benachrichtigungen, Regel für wiederholte Versuche) | Charitable > Einstellungen > Sicherheit > DonationGuard |
| Honeypot + Time Trap Schalter | Charitable > Einstellungen > Sicherheit > Formulare & Kampagnen |
| Cloudflare Turnstile Einrichtungsassistent | Charitable > Einstellungen > Sicherheit > Captcha (wenn Turnstile der ausgewählte Anbieter ist) |
Angriffshistorie
Der Unter-Tab Bot-Ereignisse unter Werkzeuge > Protokolle ist der Ort, an dem jeder erkannte Angriff landet. Jede Zeile ist ein Angriffsdatensatz:
| Spalte | Was es anzeigt |
|---|---|
| Status | Offen (derzeit aktiv), Geschlossen (Aktivität ließ nach – DonationGuard hat es automatisch geschlossen) oder Abgelehnt (Sie haben es als Fehlalarm markiert). |
| Gestartet | Wann die erste qualifizierende Einreichung einging. |
| Dauer | Wie lange der Ansturm von der ersten bis zur letzten übereinstimmenden Einreichung dauerte, oder (andauernd), wenn noch offen. |
| Spitzen-Schweregrad | Die höchste Punktzahl, die der Datensatz während seines Laufs erreichte. Kritisch oder Warnung, mit einer numerischen Punktzahl (z. B. Kritisch (0,9)). |
| Markierte Spenden | Anzahl der Formulareinreichungen, die mit diesem Angriffsmuster verknüpft sind. |
| Aktionen | Ein Detail anzeigen-Link zur detaillierten Ansicht pro Datensatz. |
Unter der Tabelle entfernt die Schaltfläche Verlauf löschen geschlossene und abgelehnte Datensätze, lässt aber offene Angriffe bestehen (damit Sie einen aktiven Vorfall nicht versehentlich aus Ihrer eigenen Ansicht ausblenden können).
Köder und Zeitfalle
DonationGuard funktioniert mit zwei neuen Modulen ohne Reibungsverluste, die in 1.8.16 ausgeliefert werden, beide unter Einstellungen > Sicherheit > Formulare & Kampagnen:
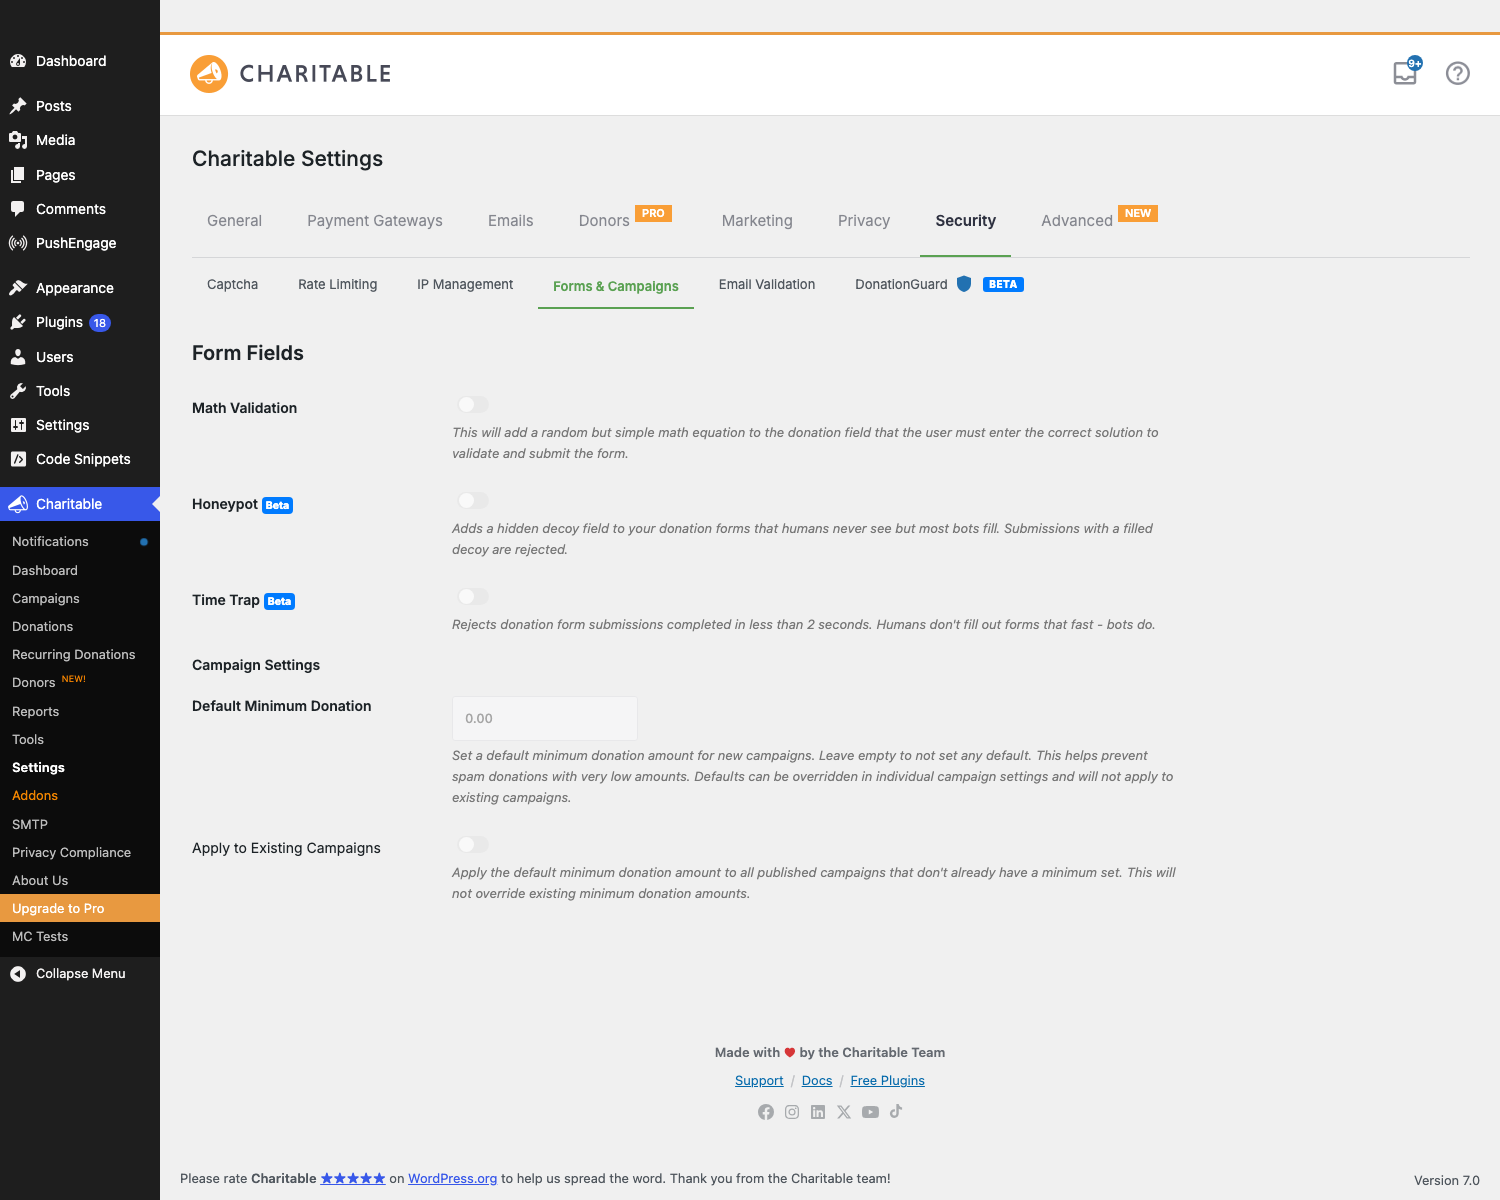
Honeypot
Ein verstecktes Köderfeld wird in jedes Spendenformular eingefügt. Echte Menschen sehen es nie (es ist ein <input type="hidden">). Naive Bots füllen automatisch alles aus, was wie eine URL oder eine Eingabe für eine Website aussieht – wenn das Feld mit Inhalt zurückkommt, wird die Einreichung stillschweigend abgelehnt.
- Einstellung: Köder – ein einzelner Ein-/Ausschalter.
- Spendererlebnis: Null. Kein Captcha, keine Matheaufgabe, keine Reibung.
- Was es abfängt: dumme Formular-Spam-Bots, die jedes Feld eines Formulars ausfüllen. Fängt keine hochentwickelten Bots ab, die speziell auf Charitable abzielen.
- Empfohlen: immer aktiviert. Kostet nichts, fängt einen erheblichen Teil von Missbrauch mit geringem Aufwand ab.
Zeitfalle
Lehnt Spendenformular-Einreichungen ab, die in weniger als 2 Sekunden abgeschlossen wurden. Spender füllen ein Formular mit mehreren Feldern nicht so schnell aus; Bots tun das.
- Einstellung: Zeitfalle – ein einzelner Ein-/Ausschalter.
- Spendererlebnis: Null. Echte Menschen brauchen 8–60 Sekunden, um das Formular auszufüllen, selbst wenn sie schnell sind.
- Was es abfängt: Skriptgesteuerte Einreicher, die direkt an den Formular-Endpunkt POSTen, ohne die Seite zuerst zu rendern. Gute Ergänzung zum Köder.
- Empfohlen: immer aktiviert.
Mathe-Validierung (älter, aber immer noch vorhanden)
Ein bereits vorhandenes Modul, das zur Vollständigkeit auf diesem Tab beibehalten wird: Fügt dem Spendenformular eine zufällige Matheaufgabe hinzu (8 - 5 = ?), die Spender korrekt beantworten müssen, um einzureichen. Mehr Reibung als Köder oder Zeitfalle; aktivieren Sie dies nur, wenn Sie Bots durchlassen, die die reibungslosen Ebenen umgehen.
Tipps
- Trockenlauf vor Blockierung. Wenn Sie den Wiederholungsversuch-Blocker zum ersten Mal aktivieren, stellen Sie die Aktion bei Übereinstimmung für eine Woche auf Nur protokollieren (Trockenlauf). Beobachten Sie die Übereinstimmungen unter Werkzeuge > Protokolle. Wenn es alles echte Angreifer sind, schalten Sie auf Blockieren. Wenn Sie legitime Spender sehen, erhöhen Sie zuerst den Schwellenwert oder das Lookback-Fenster.
- Datenschutzmodus-Kompromiss. IP-Adressen hashen macht Angriffsdatensätze DSGVO-freundlicher, deaktiviert aber das Ein-Klick-Blacklisting. Wenn Sie sowieso nicht nach IP-Adressen blacklisten, lassen Sie es aktiviert.
- Schneller Schutz ist ein Klick. Wenn Sie nicht sicher sind, wo Sie anfangen sollen, klicken Sie im DonationGuard-Panel auf Empfohlene Einstellungen anwenden – dies aktiviert Honeypot, Time Trap und Ratenbegrenzung in einem Schritt.
- Ein offener Angriffsdatensatz ist nützlicher als ein geschlossener. Schließen Sie ihn im Eifer des Gefechts nicht als Fehlalarm. Lassen Sie ihn offen, bis der Ansturm vorbei ist, damit Sie ihn untersuchen, IP-/E-Mail-Muster sammeln und erst dann entscheiden können, ob er echt war.
- Die E-Mail „Alles in Ordnung“ ist das beruhigendste Signal. Das Beobachten, wie aktive Vorfälle auf null sinken, ist beruhigender, als laufende Benachrichtigungen zu verfolgen. Aktivieren Sie dies.
Entwicklerreferenz
Speicher
| Wo | Was |
|---|---|
Beitragstyp charitable_bot_atk | Jeder Angriffsdatensatz ist ein Beitrag dieses Typs. Statusse sind publish (offen), cb_bot_closed, cb_bot_dismissed. |
Beitrags-Meta _charitable_bot_attack_severity | Numerischer Schweregradwert (0,0 — 1,0+) für einen Angriff auf dem Höhepunkt. |
Beitrags-Meta _charitable_bot_attack_severity_tier | Zeichenkette: warning oder critical. |
Beitrags-Meta _charitable_bot_attack_signals_at_peak | JSON-Schnappschuss der fünf Signalwerte zum Zeitpunkt des höchsten Schweregrads. |
Beitrags-Meta _charitable_bot_attack_donation_ids | JSON-Array von Spendenbeitrags-IDs, die von diesem Angriff markiert wurden. |
Option charitable_bot_protection_settings | Interner Spiegel der DonationGuard-Einstellungen, die der Detector-Hot-Path direkt liest (kein Roundtrip der Einstellung zu charitable_settings). |
Aktionen
| Aktion | Wann er ausgelöst wird |
|---|---|
charitable_bot_attack_opened | Ein neuer Angriffsdatensatz wird geöffnet. Empfängt $post_id, $tier. |
charitable_bot_attack_escalated | Die Stufe eines bestehenden Datensatzes ändert sich nach oben (warning → critical). Empfängt $post_id, $previous_tier, $new_tier. |
charitable_bot_attack_closed | Ein Datensatz wird automatisch geschlossen, da die Aktivität nachgelassen hat. Empfängt $post_id, $reason. |
Signal-Erweiterung
Die fünf integrierten Signale befinden sich in includes/pro/bot-protection/class-charitable-bot-signal-*.php. Jedes implementiert eine gemeinsame Schnittstelle (berechnet einen Abweichungsfaktor für die aktuelle Übermittlung). Fügen Sie ein benutzerdefiniertes Signal hinzu, indem Sie Charitable_Bot_Signal_Abstract erweitern und es über den Filter charitable_bot_signals registrieren – Ihr Signal wird bei jeder Übermittlung ausgewertet und zusammen mit den integrierten Signalen in den Zähler aufgenommen.
Benutzerdefinierte Fehlermeldungen
Die Fehlermeldung des Repeat-Attempter-Blocks kann pro Spender gefiltert werden – nützlich, wenn Sie unterschiedliche Texte für verschiedene Kampagnen wünschen:
add_filter( 'charitable_bot_repeat_attempter_block_message', function( $message, $email, $campaign_id ) {
    if ( $campaign_id === 123 ) {
        return 'Your donation could not be processed. Please contact our support team.';
    }
    return $message;
}, 10, 3 );
Beispiele für Anpassungen
DonationGuard-Warnungen vollständig deaktivieren (Erkennung beibehalten, E-Mails unterdrücken):
add_filter( 'charitable_bot_attack_should_send_alert', '__return_false' );
Schwellenwert für offene Datensätze senken (empfindlicher – offene Datensätze bei Ereignissen mit niedrigerer Punktzahl):
add_filter( 'charitable_bot_scorer_open_threshold', function( $threshold ) {
    return 0.5; // Default is around 0.6.
} );
Angriffe mit einer Punktzahl unterhalb automatisch abweisen:
add_action( 'charitable_bot_attack_opened', function( $post_id, $tier ) {
    $score = (float) get_post_meta( $post_id, '_charitable_bot_attack_severity', true );
    if ( $score < 0.65 ) {
        wp_update_post( array( 'ID' => $post_id, 'post_status' => 'cb_bot_dismissed' ) );
    }
}, 10, 2 );
Kritische Benachrichtigungen an einen Slack-Webhook weiterleiten:
add_action( 'charitable_bot_attack_opened', function( $post_id, $tier ) {
    if ( 'critical' !== $tier ) {
        return;
    }
    $score = get_post_meta( $post_id, '_charitable_bot_attack_severity', true );
    wp_remote_post( SLACK_WEBHOOK_URL, array(
        'body' => json_encode( array(
            'text' => sprintf( 'DonationGuard: CRITICAL attack opened (#%d, score %.2f)', $post_id, $score ),
        ) ),
    ) );
}, 10, 2 );
Verwandt
- Charitable Documentation Hub – Der Hauptindex der Dokumentation.